
窃取 AI 工具链的非人类身份 token,验证改密码无法吊销
摘要:AI 工具链里有一大批没有账号的主体——MCP server、CI 流水线、Agent runtime、LLM 网关的项目密钥。它们手里那件东西叫 token,不叫密码。于是出事之后,运维最顺手的一步"把密码改了",对这些凭据一点用都没有。
我按公开文档复刻了一个身份平面,把七类非人类身份凭据丢进七个吊销动作里过了一遍(49 格,33 格适用),又在一个 31 个载体的合成工程目录里埋了 34 枚格式合法的凭据去量扫描器,最后数了一次工具调用的输出会在几个地方落地。四个结论都不太直觉:
改密码只让 1 类凭据失效(人类会话),重置 MFA 是 0 类。七类里六类照常工作。
吊销"你手上那张票",当场打掉 6 类,但只有 4 类是彻底的。CI 联邦身份用 2 个请求、App 私钥链用 3 个请求就能重新铸一张,前后不到一次页面刷新。
轮换 IdP 签名钥看起来像核按钮,实测只让 2 类立刻失效,彻底终止 0 类。
只认厂商前缀的扫描器在 AI 载体上掉到 13/18,因为一半的凭据是命令内嵌、URL 口令和拆行拼接,根本不是一个前缀能认出来的。
引言
-
非人类身份没有"账号"这个抓手。没有账号就没有"改密码"这个动作,也就没有围绕它的那一整套应急流程。
-
吊销凭据不等于吊销身份。有自铸能力的凭据(私钥链、CI 联邦、refresh token)要吊销到签发根,吊销到票是白费。
-
别把日志里那一张票当成全部暴露面。你看到的是票,文件里躺着的是印票机。
-
AI 工具链把凭据的落点从 1 个变成 7 个。一次cat .env,同一枚 token 在 10 个文件里留下 19 份副本。
-
防御顺序是"先有清单",不是"先上 DPoP"。没有清单,后面四层都无处落地。
一、先把这个词拆开
"非人类身份"这个词被用得太松,松到失去了操作性。我用一个更笨的定义:一个能独立通过认证、但背后没有一个自然人日常登录的主体。
按这个定义数一遍,一条典型的 AI 工具链上有多少这样的主体:
-
IDE 里跑的编码 Agent,用一把模型 API key 和一把 GitHub PAT
-
MCP server,用数据库连接串和工具侧的 OAuth 授权
-
CI 流水线,用一枚 OIDC 联邦信任锚去换 1 小时的构建令牌
-
部署机器人,用一个 GitHub App 的私钥去换安装令牌
-
LLM 网关,用一把项目密钥代理所有模型调用,并且顺手记下每一次 prompt
-
向量库的 ingest worker,用一把写权限 key
六个,还没算上评测集、notebook、日志管道。它们都有一个共同点:没有人会在早上九点登录它。
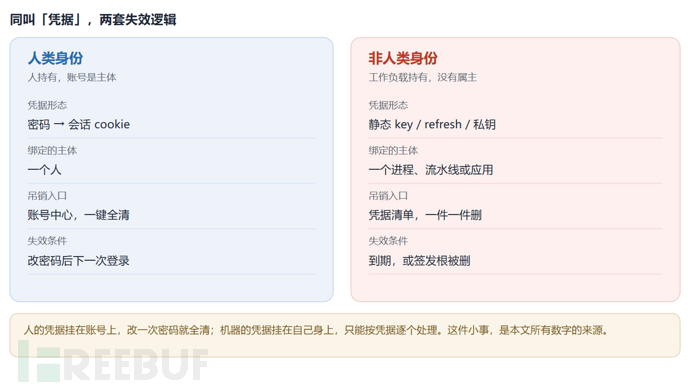
这件事的后果比听起来严重。人的凭据挂在账号上,机器的凭据挂在自己身上。账号是一个中心节点,动一次全清;凭据是一堆离散对象,只能一件一件去删。而且删的时候你未必删对了那一件。
这不是我编的框架。NIST 在 2026 年 9 月定稿的 IR 8587《Protecting Tokens and Assertions from Forgery, Theft, and Misuse》里,把 workload identity 单列出来谈,建议这类主体用"收紧范围、短寿命、经批准的身份平台签发"的令牌,一般不超过 1 小时,并尽量上发送方约束(mTLS 或 DPoP)。报告里还有一句特别实在的话:令牌会从日志、CI/CD 流水线、调试输出、缓存和部署产物里漏出去,检测到泄漏就应当按安全事件处理。
注意它把"日志"和"缓存"和"部署产物"并列。这三样在传统应用里是三类不同的东西,在 AI 工具链里经常是同一个东西——Agent 的 trace 里就有缓存内容,缓存里就有日志文本。
另一头,厂商文档其实早就承认了这件事。Okta 的文档里写着:停用一个 workload connection,只会停止签发新的令牌,已经签发的继续有效;单个 access token 不支持单独吊销;API key 的吊销因为签发方有缓存,最长要五分钟才生效。三条合起来是一句大白话:你能关掉水龙头,但关不掉已经流出去的水。
下面我把这句话量出来。
二、AI 工具链上的四段身份
先把落点画清楚,否则后面所有的"吊销"都无从谈起。一条 AI 工具链的凭据大致分布在四段:
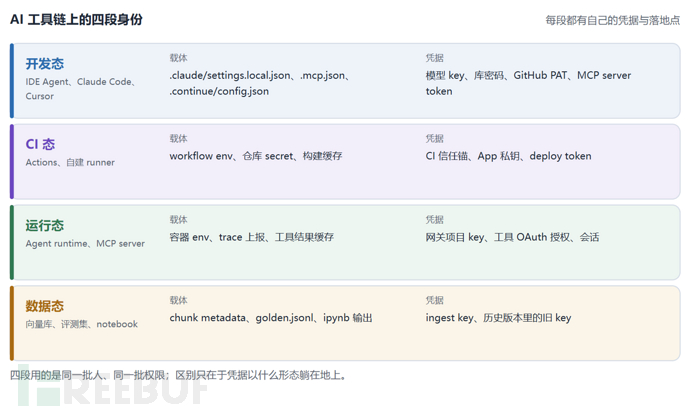
开发态是最脏的一段。.claude/settings.local.json会把"以后别再问我"执行过的整条命令原样存下来——包括命令里的库密码。2026 年 11 月 Apiiro 的研究把这件事量了出来:公开 GitHub 上有 104,185 份这个文件,其中 1,122 份(约 1.1%)至少含一枚真凭据,共 1,379 枚;把 git 历史、共享的settings.json和 Agent 对话记录一起算,是 1,994 个仓库里的 2,539 枚。里面 379 个是数据库密码,122 个 Supabase service-role key,43 个 SSH 登录(有人直接写了 root 口令),42 个 GitHub/GitLab/npm 令牌,23 个 AWS key。受影响组织 63 家。
同一份研究里还有两个数字值得单独拎出来:1,105 个可追溯的仓库里,有 539 个是"Claude 作为共同作者的提交"动过这个文件;1,122 个含密钥的文件里,gitleaks 只抓到 564 个,TruffleHog 抓到 643 个,215 个两个都没抓到——因为它们长得不像任何厂商的 key,是PGPASSWORD=后面跟的一串口令。
CI 态是价值最高的一段。一枚 OIDC 信任锚可以换 1 小时的构建令牌,一个 App 私钥可以换安装令牌。这两样东西平时藏在仓库 secret 里,一旦被读走,攻击者拿到的不是一次访问,是一条产线。
运行态是最容易被忽略的一段。Agent runtime 的容器 env、工具结果缓存、trace 上报,三处都会存下模型和工具的完整输入输出。很多团队给 trace 设了保留 30 天,等于给凭据开了一个 30 天的展览。
数据态是最隐蔽的一段。向量库的 chunk metadata 里有 ingest 服务的 key,评测集的 fixture 里有"当时能跑通"的真实 key,notebook 的输出单元格里有 client 初始化时用的 api_key,.ipynb_checkpoints/里还有一份更旧的。
四段用的是同一批权限。区别只在于凭据以什么形态躺在地上——而形态决定了你事后能不能找到它。
三、先把身份平面搭出来
要回答"改密码能不能吊销",靠推理是没用的,因为答案取决于实现细节,而实现细节各家用得不一样。我搭了一个能跑的最小身份平面(lab/nhi.py),三条硬约束:
签名是真的。HMAC-SHA256,JWT 三段结构,kid指向签名钥,exp、jti、授权族 epoch 全部参与校验。改一个字节就验不过,过期一秒就拒,吊销的jti立刻生效。自检里专门有反向用例:越权能力必须拒、改签名必须拒、过期必须拒。
时间是可注入的。虚拟时钟从1780000000起步,advance(3600)就是"一小时后"。这样"吊销后一小时还能不能用"可以在毫秒里跑完,不用 sleep,也不会因为机器慢而漂。
吊销语义按公开文档复刻,不按我的想象。这一条最要紧,我把四条写进了lab/README.md:
| 动作 | 复刻依据 |
|---|---|
| 改密码连带杀该用户的会话 | 多数 IdP 的默认行为,也是管理员重置密码时的常见勾选项 |
| 停用账号只杀会话与绑定该用户的 PAT | 项目级、工作负载级凭据没有属主,不受影响 |
| 删 refresh token 不杀已签发的 access token | access token 自证,资源服务器不查库 |
| 轮换签名钥只让存量 JWT 立刻失效 | 静态 key 不经过签名校验,完全不受影响 |
七类凭据,能力集合是六个:repo:read、repo:write、ci:trigger、deploy:prod、model:invoke、prompt_logs:read。每类拿其中一部分。
| 类 | 绑定到人 | 形态 | 授予能力 |
|---|---|---|---|
| session | 是 | 不透明会话 | repo:read / repo:write / model:invoke / prompt_logs:read |
| pat | 是 | 静态个人令牌 | 上四项 + ci:trigger |
| refresh | 是 | OAuth 刷新令牌 | repo:read / model:invoke |
| api_key | 否 | 项目静态密钥 | model:invoke / prompt_logs:read |
| gw_key | 否 | AI 网关项目密钥 | model:invoke / prompt_logs:read |
| ci_oidc | 否 | 信任锚 → 1h 令牌 | ci:trigger / deploy:prod / repo:write |
| app_pk | 否 | 私钥 → JWT → 1h 安装令牌 | repo:read / repo:write / deploy:prod |
七个动作:改密码、重置 MFA、强制下线、停用账号、吊销手上这张票、吊销签发根、轮换 IdP 签名钥。
判定不看状态码,看能力覆盖:这个凭据被授予 4 个能力,吊销后还有几个能过去。0/4 才叫死透。另测两件相关的事——一小时后(不借助新请求)还剩多少,以及用残留的根重新铸一张票要几个请求。
49 格里 16 格是"不适用":对着一把项目级密钥谈"改密码"没有意义。剩下 33 格是有效测量。
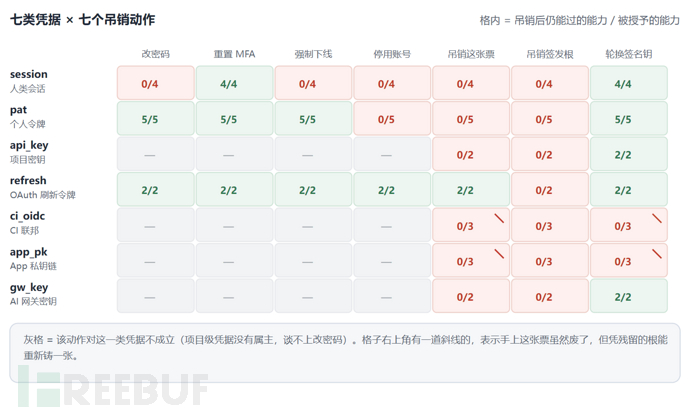
四、改密码杀不掉什么
先看第一行和第一列,也就是大多数人第一反应会做的两件事。
改密码:7 类里 1 类死。死的是人类会话,0/4。其余六类全部满分:pat5/5、api_key2/2、refresh2/2、ci_oidc3/3、app_pk3/3、gw_key2/2。原因是结构性的——这些凭据的校验路径里根本没有"用户密码"这个输入。你把密码从Hunter2!改成N3w-Passw0rd!,资源服务器验的还是那串签名的 HMAC。
重置 MFA:7 类里 0 类死。一格都没变。MFA 保护的是"签发那一刻",保护不了"签发之后"。拿一枚已经签发的 refresh token 去换 access token,全程不需要任何人重新过一遍 MFA——这就是为什么攻击者偏爱 refresh token:它把一次多因素认证的成功,兑换成了一条可以反复续期的通道。
强制下线:也是 1 类。它比改密码更精准,也更无力:只动会话,不动任何凭据。
停用账号:2 类。会话和 PAT。这是七个动作里对"人"最彻底的一个,而对机器毫无影响——api_key、gw_key、ci_oidc、app_pk四类凭据的登记表里uid是null,账号被停用了,它们连"我的属主被禁了"这件事都不知道。
把七个动作横着看:
| 动作 | 当场失效 | 彻底终止 | 可复铸 |
|---|---|---|---|
| 改密码 | 1/7 | 1/7 | 0 |
| 重置 MFA | 0/7 | 0/7 | 0 |
| 强制下线 | 1/7 | 1/7 | 0 |
| 停用账号 | 2/7 | 2/7 | 0 |
| 吊销手上这张票 | 6/7 | 4/7 | 2 |
| 吊销签发根 | 7/7 | 7/7 | 0 |
| 轮换 IdP 签名钥 | 2/7 | 0/7 | 2 |
"彻底终止"的口径是三个条件同时成立:当场不能用了、一小时后仍然不能用、且无法从残留的根复铸。
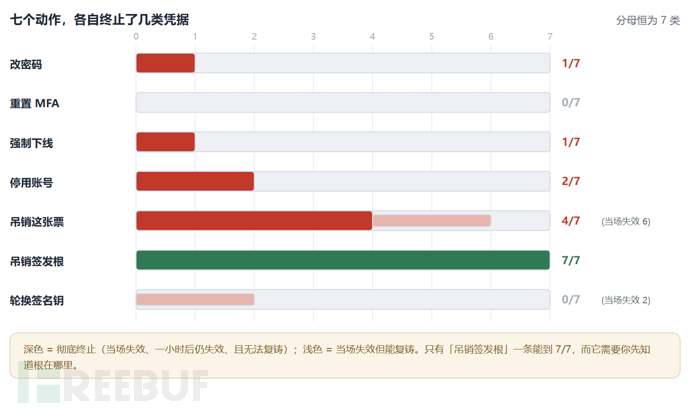
这张表里有两个数字很刺眼。
吊销手上这张票:当场失效 6/7,彻底终止只有 4/7。中间差的这两类,是ci_oidc和app_pk。它们的票确实废了——0/3、0/3——但对面手里还有印票机。这一节的结论不是"吊销没用",而是"吊销的对象选错了"。
轮换 IdP 签名钥:当场失效 2/7,彻底终止 0/7。这是全文最反直觉的一格。签名钥轮换听起来像核按钮:所有存量令牌立刻验不过。实际打到的只有两类——refresh换出来的 access token,和两类的 JWT。pat、api_key、gw_key完全不疼,因为它们从不经过签名校验,走的是哈希查表。而被打到的那两类,各自在 2 到 3 个请求之后就用新钥重新签出了一张。
还有一格值得单独说:refresh在"吊销这张票"之后是2/2。因为吊销的是 refresh token,而被签发的 access token 是自证的,资源服务器不查库,它能一直用到exp为止——在我的靶场里是 3600 秒。很多团队的应急流程里,"把 refresh token 删掉"已经算处理完了;实际是处理完了一半。
五、你吊销的是票,不是印票机
为什么两类工作负载身份能无限续?因为它们手里拿的不是票,是印票的模具。
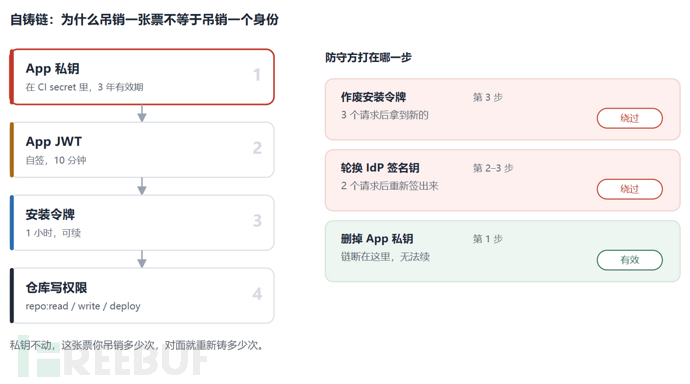
GitHub App 那一套是最典型的三段式:私钥签一个 10 分钟的 JWT,JWT 换一个 1 小时的安装令牌,安装令牌干活。攻击者从 CI secret 里读走私钥之后,整条链就归他了。你发现异常,把安装令牌作废——他再签一次 JWT,再换一张安装令牌,三个请求。你轮换 IdP 签名钥——同样三个请求。你只有把 App 的私钥删掉,链才断在第一环。
靶场里这一格的具体数字:
app_pk  / 吊销这张票      → 0/3 当场失效 → 复铸 ok,3 个请求
app_pk  / 轮换签名钥      → 0/3 当场失效 → 复铸 ok,3 个请求
app_pk  / 吊销签发根      → 0/3,复铸失败(私钥已删)
ci_oidc / 吊销这张票      → 0/3 → 复铸 ok,2 个请求
ci_oidc / 轮换签名钥      → 0/3 → 复铸 ok,2 个请求
ci_oidc / 吊销签发根      → 0/3,复铸失败(信任锚已轮换)
三个请求、两次 HTTP 往返,中间没有一次人工审批,也没有一次会触发"新设备登录"的告警——因为从头到尾没有"登录"这个动作。这就是非人类身份的攻击经济学:侵入成本是常数,防守成本是"你得知道根在哪里"。
而这恰恰是最难的一步。你在 trace 日志里看到的是一枚 1 小时有效的安装令牌。私钥在哪?在 CI 的 secret 里,在一个你三个月前配好就再没看过的仓库里,在一个没人记得它存在的.env.gpg里。日志能告诉你票被用了,告诉不了你印票机放在哪。
所以真正可操作的判据不是"这枚 token 有没有被吊销",而是:这枚 token 有没有一个我无法吊销的上游。有,就得顺着上游找到根;没有,才轮到谈吊销。
顺带说一个同源的坑。refresh那一列的2/2说明了一件事:授权族(grant)和令牌(token)是两层。只删 refresh token,access token 还在飞;要让整族立刻失效,得动 epoch 或者调用撤销端点(RFC 7009 意义上的 revocation),让资源服务器知道"这个授权已经不算数了"。前者是删一行记录,后者是一次跨服务的状态传播——工作量差一个数量级,效果也差一个数量级。
六、凭据以什么形态躺在地上
到了这一步,问题从"能不能吊销"变成"能不能找到"。这两件事在真实环境里是绑在一起的:你找不到的凭据,等于吊销不了。
我把一个合成的 AI 工程目录铺开到 31 个载体,往里面埋了 34 枚格式合法的凭据(值全部本地随机生成,前缀、长度、字符集、JWT 三段结构都是真的)。31 个载体分三组:AI 工具链载体 14 个,传统载体 11 个,另外 6 个是"应当不被命中"的对照文件。
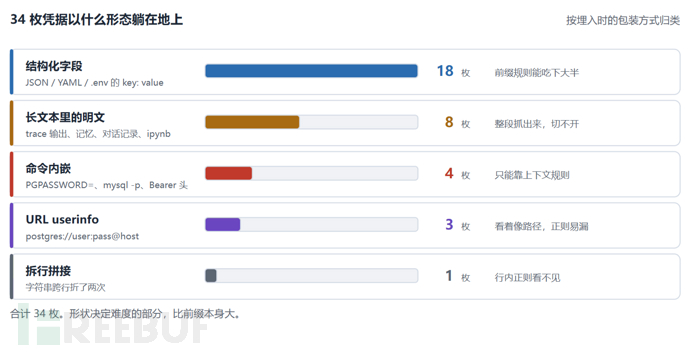
34 枚凭据按包装方式分一分,形状是这样的:
-
结构化字段 18 枚:.env的KEY=value、YAML 的stringData、JSON 的"api_key": "..."。这一类是所有扫描器的舒适区。
-
长文本里的明文 8 枚:trace 导出的output.stdout里带cat .env的全文、Agent 记忆文件里抄下来的一行export GH_TOKEN=、对话记录里引用的FALLBACK = "..."、notebook 的输出单元格。这一类扫描器能"抓到",但抓到的是一整段文本,切不开,也说不清里面有几个人。
-
命令内嵌 4 枚:Bash(PGPASSWORD=xxx psql ...)、mysql -u root -pxxx、curl -H "Authorization: Bearer xxx"、.git/config里https://x-access-token:xxx@github.com/...的 userinfo。这一类没有"键",只有"位置"。
-
URL userinfo 3 枚:postgres://app:口令@db.internal。看着像路径,其实中间那段是口令。
-
拆行拼接 1 枚:KEY = ("sk-proj-abc..."换行"...def")。格式化工具干的,人看不出来,行内正则也看不出来。
形状决定难度的部分,比前缀本身大。这一点在下一节被量了出来。
七、扫描器能告诉你多少
三个扫描器,都是真函数,逐条流经每个载体:
-
keyword:变量名 + 赋值。(api_key|token|secret|password|...)\s*[:=]\s*值。这是最常见的一类自研规则,写完第一版、被 JSON 的引号坑过一次、补了个"?之后的样子。
-
prefix:只认厂商前缀。sk-proj-、ghp_、glpat-、AKIA、hf_、xoxb-、sk_live-、npm_、AIza、三段式 JWT。等价于默认规则集的简化版。
-
hybrid:前缀(严格长度)+ 上下文规则(PGPASSWORD=、sshpass -p、-p、URL userinfo、Bearer 头)+ 熵兜底(赋值上下文里长度 ≥20、香农熵 ≥3.4、且同时含字母和数字),带占位符过滤器(EXAMPLE、YOUR_、连续 8 个相同字符、<...>、{{ }})。
结果:
| 扫描器 | 召回 | 精确率 | 候选数 | 耗时 |
|---|---|---|---|---|
| keyword | 17/34(50.0%) | 83.3%(15/18) | 18 | 7.7 ms |
| prefix | 24/34(70.6%) | 85.7%(24/28) | 28 | 3.0 ms |
| hybrid | 33/34(97.1%) | 94.3%(33/35) | 35 | 6.8 ms |
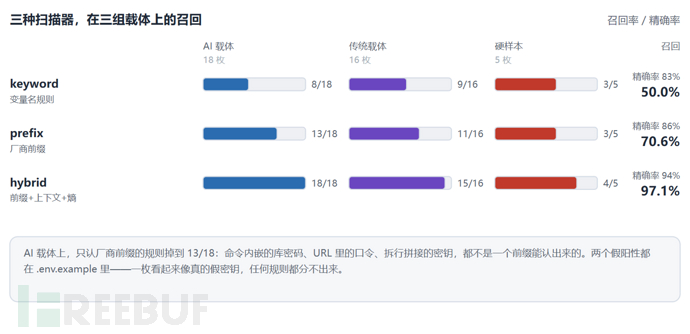
分组看才看得出问题在哪:
| 扫描器 | AI 载体(18 枚) | 传统载体(16 枚) | 硬样本(5 枚) |
|---|---|---|---|
| keyword | 8/18 | 9/16 | 3/5 |
| prefix | 13/18 | 11/16 | 3/5 |
| hybrid | 18/18 | 15/16 | 4/5 |
prefix在传统载体上是 11/16,在 AI 载体上掉到 13/18。这个对比不直观,换成绝对数就清楚了:传统载体上它漏的 5 枚里有 3 枚是库口令;AI 载体上它漏的 5 枚分别是 2 个库口令(.claude/settings.local.json的两条命令)、1 个 URL 口令、2 个gw-proj-网关密钥。AI 载体里最值钱的那些东西,恰好都不是厂商前缀。
keyword更惨,50.0%。它的失败方式很有意思:在.mcp.json里它什么都没抓到——因为那是{"OPENAI_API_KEY": "sk-..."},第一个版本的正则要求键名后面直接跟冒号,被引号挡住了;在 trace 导出里它抓到了一个 169 字符的字符串,因为 JSON 里的换行是转义的,整段stdout是一个"值",扫描器把它当成了一个凭据。一个候选,三个真凭据——评分时算命中,工程上等于没切分。
hybrid唯一漏的那一枚,是拆行拼接的那一个。这不是规则写得不好,是这一类规则的天花板:行内正则看不见跨行拼接,要看见得做 AST。
prefix在这一枚上有个更微妙的表现:它抓到了sk-proj-byBm9WBmg4m2JUvRF7CULbIe,32 个字符,覆盖率 57.1%。按"这儿有东西"的口径这算命中,按"这枚凭据有没有被找到"的口径不算——残片没有任何使用价值,一个负责的采集流程也不会把它当凭据。上表 24/34 是宽口径;严格按"完整取回"算,prefix是 23/34。
两个假阳性都出在.env.example里:一个sk-proj-Ab3xK9mQ2pL7...(48 位随机串,长得和真的一模一样),一个postgres://app:change-me@localhost。这两个不是规则的问题,是信息论的问题——如果一串字符和真密钥不可区分,任何扫描器都只能报"疑似"。
所以扫描器的定位要说准:它给你的是"这里有东西",不是"这里只有这些东西"。在 AI 工具链里,它给不出的那部分——命令内嵌的口令、URL userinfo、拆行拼接、以及二进制与压缩包里的内容——恰好是 Agent 最容易带出来的那部分。
八、一次工具调用,十九份副本
最后一个实验回答一个很具体的问题:凭据从"被读到"到"被外带"之间,有没有中间站。
我写了一个确定性的工具调用管道(没有 LLM,四个工具调用,输出流经七个真实落地点,每个落地点都真的写文件):
| 落地点 | 默认行为 |
|---|---|
| trace span | 记录完整工具输出(上限 100 KB) |
| 进程日志 | 打印完整输出 |
| Agent 记忆 | 写摘要,截断到 200 字符 |
| 工具结果缓存 | 完整落盘,按sha256(tool+cmd)命名 |
| 前端事件(SSE) | 完整推给浏览器 |
| 人工审批队列 | 只带工具名与参数,不带执行结果 |
| 异常上报 | 抛异常时带上参数与局部变量 |
四个调用:cat .env(短输出,凭据在前部)、kubectl get secret -o yaml(长输出,7,823 字节,凭据在 7,782 字节处)、curl -H "Authorization: Bearer ..."(凭据在参数里)、python -m evals.run(抛异常,输出里有环境变量 dump)。
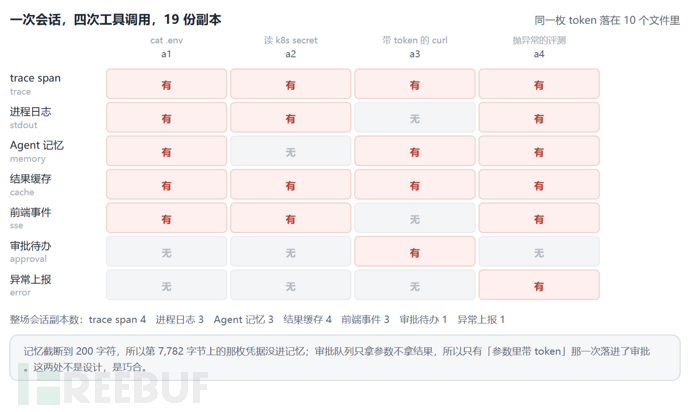
结果:同一枚 token,落在 10 个文件里,共 19 份副本。
逐场景看,差异全在细节上:
-
cat .env:5 个点。trace、日志、记忆、缓存、SSE 全中。审批队列没中,因为凭据在结果里,不在参数里。
-
读 k8s secret:4 个点。记忆没中,因为截断到 200 字符,而凭据在第 7,782 个字节上。截断救了一次,纯属巧合——如果那枚凭据在 secret 的前三个字段里,记忆也会中。
-
带 token 的 curl:4 个点。日志和 SSE 没中(它们只记结果,不记参数),但审批队列中了——因为审批要给人看"到底要执行什么",而这次要执行的东西里就带着 token。
-
抛异常的评测:6 个点。异常上报把locals一起带走了,cmd和out都在里面。
第三条值得单独说。人工审批常常被当成最后一道闸,它的设计目标是"让人看清要做什么",于是它必然拿到原始参数。一道以"给人看"为目的的闸,本身就是一次落点。这不是实现 bug,是设计的必然结果。
同理,trace 的"完整记录工具输出"是产品卖点(不然怎么调试 Agent),缓存的"完整落盘"是性能需要(不然每次都重跑),SSE 的"完整推送"是交互需要(不然前端看不到流式输出)。四个都是正确的工程决策,拼在一起就变成四个泄漏点。这就是为什么这类问题在传统应用里罕见、在 Agent 里普遍:传统应用不会把cat .env的输出当成一等公民存下来。
九、十五个月,同一条链走了五遍
上面全是靶场。真实的攻击链长什么样,看公开事件。
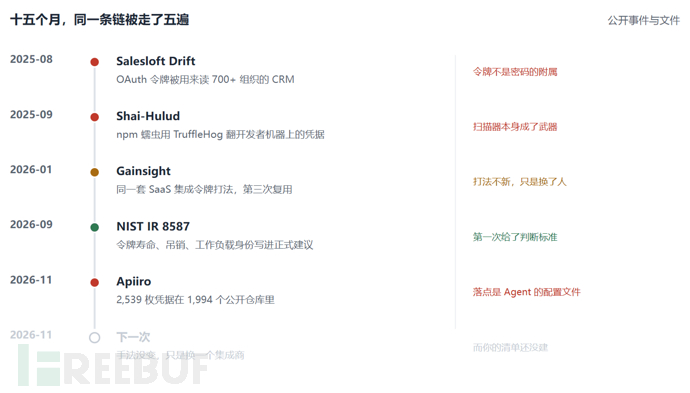
2025 年 8 月,Salesloft Drift。攻击者拿到 Drift 的 OAuth 令牌,用它读走了 700 多个组织的 CRM 数据。这不是"破解了 700 家公司",是"偷了一把能开 700 扇门的钥匙"。事后复盘里最常被引用的一句是:重置服务账号密码不会让已经存在的 OAuth 授权失效,refresh token 必须显式吊销。
2025 年 9 月,Shai-Hulud。npm 蠕虫在受害者机器上跑 TruffleHog 翻凭据,然后自我复制。这一件事的意义不在于蠕虫本身,而在于它把"扫描器"变成了攻击工具——同一套规则,防守方用来找漏,攻击方用来找钱。
2026 年 1 月,Gainsight。同一套 SaaS 集成令牌打法,第三次被复用。
2026 年 9 月 15 日,NIST IR 8587 定稿。与 CISA 的 JCDC 合作,基于近 250 条公众意见修改,把令牌寿命、吊销、工作负载身份写进了正式建议。这是这条链第一次有了官方的判断标准。
2026 年 11 月,Apiiro。落点换成了 Agent 的配置文件:1,994 个仓库、2,539 枚凭据。这件事和 2025 年 8 月那件在结构上是同一件——都是"一把被授予了过宽权限的非人类凭据,没人复审,没人监控",只是载体从 SaaS 集成换成了 IDE 插件的本地 JSON。
时间线上还有一个未发生的点。手法的复用率这么高,说明根因从来没被修过:SaaS 集成被授予过宽的 OAuth 范围,从不做 scope 复审,也不做行为基线;Agent 配置被授予过宽的执行白名单,从不做 secret 过滤,也不做提交前拦截。换一个集成商,链条照跑。
十、五层防御,每层都有洞
写到这里,防御其实已经被前面的数据框死了。五层,从便宜到贵:
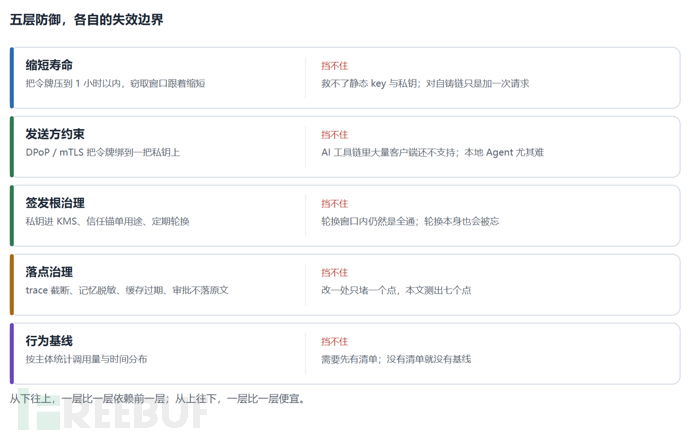
第一层,缩短寿命。access token 压到 1 小时以内(NIST 的建议值),窃取窗口跟着缩短。挡不住的是静态 key 与私钥——它们没有exp;对自铸链也只是加一次请求。
第二层,发送方约束。DPoP(RFC 9449)或者 mTLS,把令牌绑到一把只有合法持有者才有的私钥上。这是唯一能让"偷到令牌也没用"的机制,也是最难落地的一层:AI 工具链里大量客户端还不支持,本地跑的 Agent 尤其难——它要读你的文件系统,你没法要求它同时管好一把硬件密钥。折中方案是给每个 Agent 发专用凭据 + egress 白名单,用"这把钥匙只能开这一扇门"代替"这把钥匙别人用不了"。
第三层,签发根治理。私钥进 KMS、信任锚单用途、定期轮换、轮换后确认老根真的删了。这一层是唯一在靶场里拿到 7/7 的。它的失效边界在于轮换窗口——窗口期内仍然是全通,而"轮换"这件事本身最容易被忘。建议把它写进凭据清单的字段里,做成一列有到期时间的待办,而不是一条文档里的规范。
第四层,落点治理。trace 截断、记忆脱敏、缓存设 TTL、审批不落原文。这一层最便宜,也最容易做一半:本文测出七个点,改一处只堵一个点。具体到工程上,最小可用的一组:
# 落点治理的最小集合,按"谁最可能先被读走"排序
trace:
  tool_output: truncate(4096)          # 或对 output 做正则脱敏后再存
  redact_patterns: ["(sk|ghp|glpat|AKIA)[A-Za-z0-9_-]{16,}",
                    "://[^:/@]+:[^@]+@"]   # URL userinfo 整段打码
memory:
  write_summary_only: true             # 记忆只写意图,不写工具输出
  max_chars: 200
tool_cache:
  ttl: 300                             # 秒;别用默认的"永久"
  redact_on_write: true
approval:
  args_preview: hash_only              # 审批看指纹,不看原文
error_reporter:
  include_locals: false                # 这一项默认值往往是 true
第五层,行为基线。按主体统计调用量与时间分布。这一层的失效边界很实在:需要先有清单。没有清单就没有主体,没有主体就没有基线,最后只能按 IP 做告警——而 Agent 和 CI 往往共用同一批出口 IP。
所以顺序是反的。多数团队从第二层(DPoP)开始问"我们能不能上",正确顺序是第一层之前还有第零层:先把清单建出来。
清单的最小字段,我建议就这六个,多一个都会导致没人维护:
issuer        谁签的(IdP / 平台 / 自建)
subject       签给谁(工作负载名,不是人名)
credential_id 哪一件(key id / 私钥指纹 / 安装 id)
root          它的上游是什么(人 / 信任锚 / 私钥 / 无)
sinks         它出现在哪些载体里(仓库、CI、trace、记忆、缓存)
expires       什么时候到期(静态的写"永不",然后单独盯)
root和sinks这两列是这份清单存在的全部理由。前者决定"出事之后吊销到哪一层",后者决定"出事之后要去哪里找"。缺这两列,清单就退化成一张资产表。
十一、复现与边界
全部实验在本地完成,一条命令重跑:
python lab/run_all.py     # 生成靶场 → 吊销矩阵 → 扫描器 → 落地点 → lab/results.json
python build/make_figs.py # 十张图纸
python build/verify_claims.py   # 校验正文里每个数字与 results.json 对齐
测了什么:七类凭据在七个吊销动作后的能力覆盖、复铸可行性与所需请求数;34 枚合成凭据在 31 个载体上被三个扫描器命中的情况;一次工具调用的输出在七个落地点的留存。
没测什么,这一节比上一节重要:
-
没测真实厂商实现的全部边角语义。nhi.py是按公开文档复刻的模型,不是任何产品的复刻件。真实的 Okta、GitHub、各家网关在边界情况上的行为只会更复杂,不会更简单。任何一条"某产品也这样"的推论,本文都不做。
-
没测真实仓库的噪声规模。扫描器的精确率是在 31 个文件、34 枚凭据的小语料上量的。换到有node_modules、有压缩包、有几万个历史提交的真实仓库,精确率会掉——掉多少,本文不推测。
-
没测日志采样率与脱敏策略。落地点实验里七个点都是"完整记录"的默认实现。真实产品可能有采样(trace 只存 10%)或有脱敏(把sk-开头的串打码)。这两样都会让副本数变少。
-
没调用任何 LLM。落地点实验用的是确定性管道,因为要测的是"输出流经哪些地方",与模型怎么想无关。
-
没对任何线上服务发起请求。所有凭据都是合成串,不可用于任何实际系统。
一句话总结这篇的立场:改密码不是没用,是它作用的对象和你以为的对象不是同一个。人对账号负责,机器对凭据负责;账号可以一键全清,凭据只能一件一件清,而且得先找到它、认出它的上游。
下一次你在应急群里看到"密码已经改了",值得多问一句:改的是谁的密码,以及那六类没人改密码的东西,现在还在不在。
参考文献
-
Galluzzo, R., Regenscheid, A., Nelson, S. Protecting Tokens and Assertions from Forgery, Theft, and Misuse: Implementation Recommendations for Agencies and Cloud Service Providers. NIST IR 8587, 2026-09-15. DOI: 10.6028/NIST.IR.8587.
-
CISA. CISA and NIST Release Guidelines to Protect Federal Cloud Identity Systems from Token Theft, Forgery, and Misuse. 2026-09.
-
IETF RFC 9700. Best Current Practice for OAuth 2.0 Security.
-
IETF RFC 9449. OAuth 2.0 Demonstrating Proof of Possession (DPoP).
-
IETF RFC 7009. OAuth 2.0 Token Revocation.
-
IETF RFC 6749. The OAuth 2.0 Authorization Framework.
-
Apiiro Research. Coding agents leaking secrets on GitHub: "don't ask again". 2026-11-05.
-
Okta 文档:workload connection 停用语义、access token 吊销粒度、API key 吊销缓存(转引自 OptyStack《Password Resets Don't Offboard AI》,2026-11;建议以 Okta 现行文档为准)。
-
NIST SP 800-53 Rev 5.1.1,IA-13 Identity Providers and Authorization Servers。
-
OWASP 非人类身份 Top 10 项目文档(风险清单,未引用具体编号)。
-
Salesloft Drift OAuth 供应链事件复盘(2025-08);Gainsight、Klue 同类事件公开通报(2026)。
-
Shai-Hulud npm 供应链蠕虫公开分析(2025-09)。
本站大部分文章、数据、图片均来自互联网,一切版权均归源网站或源作者所有。
如果侵犯了您的权益请来信告知我们删除。邮箱:1451803763@qq.com